

 Giriş yap
 Haberler
 Türkiye'de Hava durumu
 Türkiye'de Manyetik fırtınalar
 Türkiye'de Namaz vakti
 Türkiye'de Değerli metaller
 Türkiye'de Döviz çevirici
 Türkiye'de Kredi hesaplayıcı
 Türkiye'de Kripto para
 Türkiye'de Burçlar
 Türkiye'de Soru - Cevap
 İnternet hızını test et
 Türkiye Radyosu
 Türkiye televizyonu
 Hakkımızda



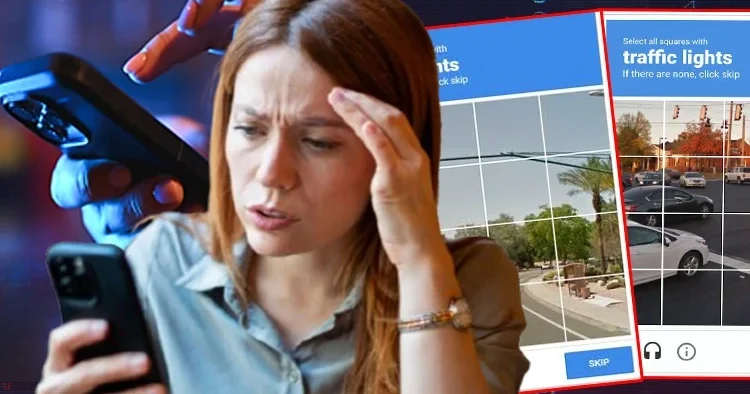
‘Ben robot değilim’ tuzağı! O kutucuğa tıklarken bir kez daha düşünün
Hurriyet sayfasından alınan verilere dayanarak, Ankara24.com haber yayımlıyor.

Haberlerimizi Google’da Takip Edin
Gelişmelerden anında haberdar olun.Google’da tercih edilen
kaynak olarak ekleyin
Dolandırıcılar, internet kullanıcılarını kandırmak için her geçen gün daha farklı yöntemlere başvuruyor. Sahte banka mesajlarıyla başlayan, ardından kargo bildirimleri, ödül ve kampanya duyuruları ya da sahte müşteri hizmetleri üzerinden sürdürülen dolandırıcılıklara şimdi daha tanıdık bir ekran eklendi: ‘Ben robot değilim’ CAPTCHA doğrulaması!
İnternette bir web sitesine girerken karşımıza çıkan ve çoğu zaman üzerinde ‘Ben robot değilim’ yazan kutucuğu hemen herkes defalarca işaretlemiştir. Ancak siber güvenlik uzmanları, dolandırıcıların bu alışkanlığı yeni bir saldırı yöntemi için kullandığı konusunda uyarıyor. Üstelik bu yöntemde amaç yalnızca kullanıcıyı sahte bir internet sitesine yönlendirmek değil.
DOLANDIRICILIK ADIM ADIM NASIL İLERLİYOR?
ABD Federal Ticaret Komisyonu (FTC) geçtiğimiz ay yayımladığı uyarıyla bu yeni dolandırıcılık yöntemine dikkat çekti. Kurum, kullanıcıların internette sıkça karşılaştığı CAPTCHA doğrulamalarını taklit eden sahte ekranlar üzerinden gerçekleştirilen kimlik avı saldırılarına karşı uyardı.
Gerçek CAPTCHA’larda kullanıcıdan genellikle ekrandaki harf ve rakamları yazması ya da belirli görselleri seçmesi gibi basit görevleri tamamlaması isteniyor. Ancak sahte CAPTCHA’larda durum bambaşka. Kullanıcıdan, güvenlik doğrulaması yapıldığı izlenimi verilerek bilgisayarında bazı komutları çalıştırması isteniyor. Asıl tehlike de tam bu noktada başlıyor!
TEHLİKE BÜYÜYOR! SAHTE CAPTCHA SALDIRILARI YAYILIYOR
Son zamanlarda bu konuda oldukça ciddi örnekler olduğunu söyleyen Bilişim Uzmanı Osman Demircan, “En güncel örnek Microsoft’un 28 Ağustos’ta açıkladığı TerminalFix kampanyasında, ele geçirilmiş internet sitelerine sahte Cloudflare CAPTCHA ekranı yerleştirilmesi vakasıydı. Kullanıcılara bu kez Windows Terminal veya PowerShell açtırılarak zararlı komut çalıştırıldı. Saldırı yalnızca bilgi hırsızlığıyla da sınırlı değildi. Saldırganların kurum ağı üzerinde daha kalıcı erişim kurmasını sağlayabilecek çok aşamalı yapılar kullanıldı. Kullanılan yapılar, yakalanma olasılığını çok düşürerek hem kalıcılık sağladı hem de daha fazla bilgisayar ve telefonlar erişim sağlanmasına neden oldu” dedi.
Bir başka örneğin de yakın zamanda turizm sektöründe yaşandığını ifade eden Demircan, “Proofpoint, Booking benzeri rezervasyon temaları kullanan kampanyalarda kurbanların sahte CAPTCHA üzerinden PowerShell çalıştırmaya ikna edildiğini ve bunun başta DanaBot olmak üzere çeşitli zararlı yazılımların yüklenmesine yol açtığını tespit etti. Bazı kampanyalarda kullanıcıları tuzağa çekmek için oltalama amaçlı binlerce mesaj kullanıldı” şeklinde konuştu.
CAPTCHA’NIN GERÇEK Mİ YOKSA DOLANDIRICILARIN HAZIRLADIĞI SAHTE BİR EKRAN MI OLDUĞU NASIL ANLAŞILIR?
“Gerçek bir CAPTCHA, kullanıcıdan Windows’un veya bilgisayarın sistem araçlarını açmasını kesinlikle istemez” diyen Osman Demircan, “Yani ‘Windows + R’ye basın, Ctrl + V yapın, Enter’a basın, PowerShell’i açın, Terminal’i çalıştırın’ gibi bir talimat görüyorsanız, artık CAPTCHA doğrulamasından çok bir dolandırıcılık tuzağıyla karşı karşıya olduğunuzu anlamanız gerekir. Çünkü bu, çok güçlü bir dolandırıcılık göstergesi” dedi ve şöyle devam etti:
-- Normal bir CAPTCHA sizden trafik ışıklarını, bisikletleri, araçları ya da çatısı olan evleri seçmenizi, bazı karakterleri yazmanızı veya bir kutucuğa tıklamanızı isteyebilir. Fakat sizi işletim sistemine komut yazmaya kesinlikle yönlendirmez. Aynı şekilde, CAPTCHA’ya tıkladığınız anda panonuza bir şey kopyalandığına dair bir mesaj çıkması, bir dosyanın indirilmesi veya ‘doğrulamayı tamamlamak için komutu çalıştırın’ denmesi, bilgisayarınızın ele geçirilmesi için gereken son aşamayı tamamlamanız anlamına gelebilir.
-- Bir başka önemli nokta da sitenin görünümü. Sahte CAPTCHA, bazen tamamen sahte bir sitede değil, ele geçirilmiş gerçek bir internet sitesinin üzerinde de karşınıza çıkabilir. Bu nedenle yalnızca ‘Adres doğru görünüyor, demek ki güvenli bir sitedeyim’ diye düşünmemek gerekir. Microsoft ve Proofpoint, gerçek sitelere kötü amaçlı JavaScript yerleştirilerek kullanıcıların sahte CAPTCHA ekranlarına yönlendirildiğini, güvenlik araştırmacılarının çalışmalarıyla resmî olarak belgeledi.
Diyelim ki fark etmeden bu tuzağa düştük ve söylenen tuşlara bastık. Bilgisayarımıza ya da telefonumuza gerçekten bir şey bulaştığını nasıl anlayacağız?
Her zararlı yazılımın belirti vermediğinin altını çizen Osman Demircan, “Hatta bilgi çalmak için tasarlanmış zararlı yazılımların temel amacı, mümkün olduğunca sessiz çalışmaktır. Bu nedenle bilgisayarın ya da telefonunun normal çalışıyor olması, güvende olduğunuz anlamına kesinlikle gelmez” dedi.
Yine de bazı belirtilerin gözlemlenebildiğini ifade eden Demircan, “Güvenlik yazılımının (güvenlik duvarı/antivirüs) PowerShell, CMD, mshta veya bilinmeyen bir uygulama hakkında uyarı vermesi, siyah komut penceresinin kısa süreli açılıp kapanması, kullanıcı yüklemediği hâlde yeni program veya tarayıcı eklentilerinin ortaya çıkması, tarayıcı oturumlarının beklenmedik şekilde kapanması, hesaplara yeni cihaz girişleriyle ilgili uyarılar gelmesi, e-posta veya sosyal medya hesaplarında bilinmeyen oturumların görülmesi, banka veya kredi kartıyla ilgili beklenmeyen doğrulama mesajlarının gelmesi, bilgisayarımıza bir zararlı yazılım bulaştığına dair ciddi ipuçları olabilir” şeklinde konuştu.

‘YENİ SALDIRILARDA ZARARLI YAZILIM YALNIZCA DOSYA İNDİRİP ÇALIŞTIRMAKLA KALMIYOR’
“Ancak özellikle yeni saldırılarda zararlı yazılım yalnızca dosya indirip çalıştırmakla kalmıyor” uyarısında da bulunan Osman Demircan, “Microsoft’un güvenlik araştırmacılarının 2026’da incelediği ACR Stealer saldırılarının bazı aşamalarında zararlı yazılımın bellekte çalıştırıldığı ve klasik dosya tabanlı güvenlik kontrollerinden kaçmaya çalıştığı görüldü. Zararlı yazılımlar tarayıcı parolalarını, oturum token’larını ve hassas belgeleri hedefliyor olabilir. Bunu da arka planda, sessizce gerçekleştiriyor olabilir” dedi ve ekledi:
“Bu nedenle söz konusu komutlar zararlı yazılım tarafından gerçekten çalıştırıldıysa, ‘Belirti var mı?’ diye beklemek yerine cihazı şüpheli kabul etmek gerekir. İnternet bağlantısını kesmek, güvenlik taraması yapmak ve parolaları mümkünse başka, temiz bir cihazdan değiştirmek alınması gereken ciddi önlemler arasında. İki faktörlü doğrulamayı da mutlaka etkinleştirmek gerekir.”
CAPTCHA TUZAĞINA DÜŞTÜYSENİZ BANKA HESAPLARINIZ TEHLİKEDE
Bilgi hırsızı, yani infostealer adı verilen zararlı yazılımların tarayıcıda kayıtlı kullanıcı adı ve parolaları, çerezleri, oturum bilgilerini, e-posta hesaplarını, sosyal medya hesaplarını ve kripto para cüzdanlarını hedefleyebildiğini söyleyen Osman Demircan, internet bankacılığı riskinin de bulunduğunun altını çizdi:
-- Doğrudan mobil bankacılık kimlik bilgilerinin çalınabileceği çok gerçekçi bir senaryo. Bunun yanında tarayıcıya kaydedilmiş kart bilgileri, bankadan gelen e-postalar veya ele geçirilen e-posta hesabı üzerinden gerçekleştirilen parola sıfırlamaları da saldırganın elini güçlendirebilir ve hesabı çok hızlı bir şekilde ele geçirmesine olanak sağlayabilir.
-- Burada özellikle oturum çerezlerinin ve token’ların çalınma olasılığı oldukça yüksek. Kullanıcı, ‘Benim parolam çok güçlü, dolayısıyla güvendeyim’ diye düşünebilir. Fakat bazı zararlılar, mevcut oturum bilgisini çalmak için tasarlanmış olabiliyor. Böyle bir senaryoda saldırganın her zaman parolanızı sıfırdan kırması gerekmiyor; mevcut oturum bilgilerini çalarak hesabınıza erişim sağlayabilir. Dolayısıyla bunu yalnızca ‘Facebook/Instagram/TikTok hesabım çalınabilir’ seviyesinde düşünmemek gerekiyor. E-posta hesabı ele geçirildiğinde, diğer hesapların parola sıfırlama merkezi de saldırganın eline geçmiş olabilir. Saldırgan, ele geçirilen e-posta hesabını kullanarak bu e-posta adresine bağlı diğer hesapları da hızlı bir şekilde ele geçirebilir.
Aslında CAPTCHA sadece kullanılan yöntemlerden biri. Microsoft’un ClickFix saldırılarında sahte CAPTCHA’nın yanı sıra sahte tarayıcı güncellemesi, yazılım güncellemesi, dosya indirme hatası, belge görüntüleme problemi ve acil güvenlik uyarısı gibi senaryoların da kullanıldığını biliyoruz.
Bütün bu yöntemlerin ortak noktası, saldırganın kullanıcıya doğrudan ‘Zararlı yazılımı çalıştır’ dememesi. Bunun yerine, ‘Bir sorun var ve bunu düzeltmek için şu üç basit işlemi yap’ şeklinde yönlendirmelerde bulunuyor. Bu saldırının en zekice tarafı da tam olarak bu diyebilirim. Normalde işletim sistemi, internetten indirilen şüpheli bir program için çeşitli güvenlik kontrolleri ve uyarılar gösterebiliyor. Fakat burada saldırgan, işletim sisteminin kendi meşru araçlarını kullandırmaya çalışarak saldırıyı gerçekleştiriyor.
Bu durumu, teknik bir açığı hedeflemek yerine insan davranışını hedef alan bir sosyal mühendislik yöntemi olarak tanımlayabilirim. Dolandırıcıların yeni hedefi, bilgisayarların güvenlik açıklarını kullanmak yerine bilgisayarın başında oturan insanı hedeflemek. Zararlı yazılımı gizlice çalıştırmak yerine kullanıcıyı güvenlik işlemi yaptığına ikna ederek, zararlı komutu kendi eliyle çalıştırmasını sağlıyorlar. Bu yüzden bir internet sitesi sizden Windows R, PowerShell veya Terminal açıp bir komut yapıştırmanızı istiyorsa, bunu bir güvenlik doğrulaması olarak değil, olası bir siber saldırı olarak değerlendirmek gerekiyor.
Osman Demircan Bu konudaki diğer haberler:
 Görüntülenme:124

 Bu haber kaynaktan arşivlenmiştir 03 Eylül 2026 07:19 kaynağından arşivlendi

 En çok okunanlar