

 Giriş yap
 Haberler
 Türkiye'de Hava durumu
 Türkiye'de Manyetik fırtınalar
 Türkiye'de Namaz vakti
 Türkiye'de Değerli metaller
 Türkiye'de Döviz çevirici
 Türkiye'de Kredi hesaplayıcı
 Türkiye'de Kripto para
 Türkiye'de Burçlar
 Türkiye'de Soru - Cevap
 İnternet hızını test et
 Türkiye Radyosu
 Türkiye televizyonu
 Hakkımızda



PHP2Shell alarmında kritik uyarı
Ankara24.com, Haberturk kaynağından alınan bilgilere dayanarak bilgi yayımlıyor.
Dünya genelinde yaygın olarak kullanılan PHP programlama dilinde tespit edilen iki güvenlik açığı, küresel siber güvenlik gündeminin öncelikli konuları arasına girdi. 10 üzerinden 9,2 kritiklik puanına sahip açıklar, etkilenen sistemlerde yetkisiz kod çalıştırılması ve hassas verilere erişilmesi riskini beraberinde getiriyor. PHP geliştiricileri güvenlik güncellemelerini yayımlarken, uzmanlar özellikle internete açık sistemlerin gecikmeden kontrol edilmesi gerektiğine dikkat çekiyor.
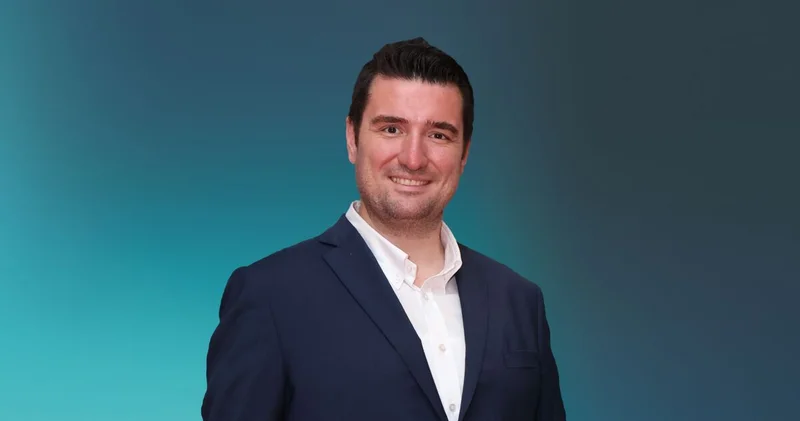
“Güvenlik kadar sistemin sağlıklı çalışması da kritik”Virgosol Kurucu Ortağı ve Co-CEO'su Miraç Emektar, konuya ilişkin şu değerlendirmede bulundu: “PHP2Shell gibi kritik güvenlik açıkları, şirketler açısından veri güvenliğinden iş sürekliliğine kadar geniş bir risk alanı oluşturuyor. Özellikle finans, e-ticaret ve dijital hizmet platformlarında kısa süreli bir kesinti bile işlem kayıplarına, operasyonel aksamalara ve müşteri güveninin zedelenmesine yol açabilir. Bu nedenle güvenlik güncellemelerinin hızla uygulanması ilk öncelik. Ancak bir güvenlik açığını kapatırken uygulamanın başka noktalarında yeni hatalara zemin hazırlayabilirsiniz. Güncellemenin doğru yapıldığının, kritik işlevlerin sorunsuz çalıştığının ve sistemlerde olası saldırı izlerinin bulunmadığının da doğrulanması gerekiyor. Bir sistemin yeniden erişime açılması, bütün risklerin ortadan kalktığı anlamına gelmiyor.”
Emektar, PHP2Shell açığına karşı müdahale öncesinde, sırasında ve sonrasında yapılması gerekenleri şu başlıklarla özetledi:
“Müdahale öncesinde riskli sistemler belirlenmeliPHP kullanan tüm sistemler kontrol edilmeli: Yalnızca kurumsal internet siteleri değil; ödeme altyapıları, müşteri portalları, sunucular, üçüncü taraf yazılımlar ve uygulama bileşenleri de incelenmeli. İnternete açık ve hassas veri işleyen sistemlere öncelik verilmeli. Güvenlik güncellemeleri ve etkilenen sürümler karşılaştırılmalı: PHP'nin yayımladığı 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 güvenli sürümleri veya kullanılan dağıtıma ait doğrulanmış güvenlik yamaları esas alınmalı. Destek dışı sürümler için geçiş planı hazırlanmalı. Kritik işlemler ve geri dönüş planı hazırlanmalı: Güncelleme öncesinde güvenilir yedekler alınmalı. Ödeme, sipariş, kullanıcı girişi ve veri aktarımı gibi kritik işlemler için test senaryoları oluşturulmalı.
Müdahale sırasında güvenlik ve iş sürekliliği birlikte yönetilmeliGüncellemeler gecikmeden uygulanmalı: Etkilenen sistemler güvenli sürümlere yükseltilmeli. Güncellemenin hemen mümkün olmadığı durumlarda internete açık sistemlerin erişimi sınırlandırılmalı veya geçici olarak izole edilmesi değerlendirilmeli. Kritik işlevler eş zamanlı kontrol edilmeli: Güncellemenin kullanıcı girişleri, ödeme işlemleri, veri tabanı bağlantıları ve diğer temel işlevler üzerinde yeni sorunlara neden olup olmadığı test edilmeli. Müdahalenin aciliyeti korunurken hizmet kesintisi riski de yönetilmeli. Şüpheli hareketler gözden kaçırılmamalı: Sunucu ve uygulama kayıtları incelenmeli. Olağan dışı işlemler, beklenmeyen dosya değişiklikleri ve yetkisiz erişim belirtileri araştırılmalı. İhlal şüphesinde sistemler güvenli biçimde izole edilerek olay müdahale süreci başlatılmalı.

Güncellemenin başarıyla tamamlandığı kontrol edilmeli: Çalışan PHP sürümleri ve uygulanan yamalar doğrulanmalı. Güvenlik taramalarıyla etkilenen bileşenlerin korunup korunmadığı incelenmeli. Regresyon ve performans testleri yapılmalı: Güncellemenin mevcut yazılım işlevlerinde yeni hatalar oluşturup oluşturmadığı kontrol edilmeli. Özellikle yüksek işlem hacmine sahip platformlarda sistemlerin yoğun trafik altında da beklenen performansı gösterdiği doğrulanmalı. Geçmişe dönük saldırı izleri araştırılmalı: Güvenlik açığının kapatılması, daha önce gerçekleşmiş olabilecek bir ihlalin etkilerini ortadan kaldırmaz. Şüpheli dosyalar, hesaplar, erişim kayıtları ve veri hareketleri incelenmeli. Gerekli durumlarda olay müdahalesi ve iyileştirme çalışmaları sürdürülmeli.”
“Özgüven, sistematik kalite süreçlerinin alternatifi olmamalı”Emektar, güvenlik açıklarının yalnızca teknik bir sorun olarak değerlendirilmemesi gerektiğini belirterek kurumların kalite yaklaşımına ilişkin şu değerlendirmede bulundu: “Teknoloji ekiplerinin bilgi birikimine ve yetkinliklerine güvenmesi elbette önemli. Ancak bazen bu özgüven, güvenlik, test ve kalite süreçlerinin ikinci plana atılmasına neden olabiliyor. Küçük görülen bir riskin ya da atlanan bir kontrolün şirketlere maliyeti çok yüksek olabiliyor. Özgüven, sistematik çalışmanın alternatifi olmamalı. Kurumlar, süreçlerini kişilerin deneyimlerine veya inisiyatiflerine değil, ölçülebilir ve sürdürülebilir kalite standartlarına dayandırmalı. Bir güvenlik açığını kapatırken uygulamanın başka noktalarında yeni hatalara zemin hazırlayabilirsiniz. Bu nedenle yalnızca açığın giderilmesine değil, yapılan değişikliğin sistemin bütününe etkisine de odaklanmak gerekiyor. Sistematik bir test ve kalite sürecinin oluşturulması bu noktada kritik önem taşıyor. Bugün yapay zekâ ile kod geliştirme hızı hiç olmadığı kadar artmış durumda. Sürekli değişen ve güncellenen yazılımların kalitesini yalnızca geleneksel yöntemlerle güvence altına almak giderek zorlaşıyor. Yapay zekâ ajanlarıyla desteklenen, sürekli çalışan ve uçtan uca yönetilen kalite süreçleri artık bir alternatif değil, temel bir gereklilik. Güvenlik güncellemeleri mevcut açıkları kapatırken, sistematik test ve kalite mühendisliği süreçleri de yapılan değişikliklerin güvenilirliğini ve iş sürekliliğini güvence altına almamıza yardımcı oluyor.”
 Bu konudaki diğer haberler:
 Görüntülenme:104

 Bu haber kaynaktan arşivlenmiştir 23 Ekim 2026 12:55 kaynağından arşivlendi

 En çok okunanlar