

 Giriş yap
 Haberler
 Türkiye'de Hava durumu
 Türkiye'de Manyetik fırtınalar
 Türkiye'de Namaz vakti
 Türkiye'de Değerli metaller
 Türkiye'de Döviz çevirici
 Türkiye'de Kredi hesaplayıcı
 Türkiye'de Kripto para
 Türkiye'de Burçlar
 Türkiye'de Soru - Cevap
 İnternet hızını test et
 Türkiye Radyosu
 Türkiye televizyonu
 Hakkımızda



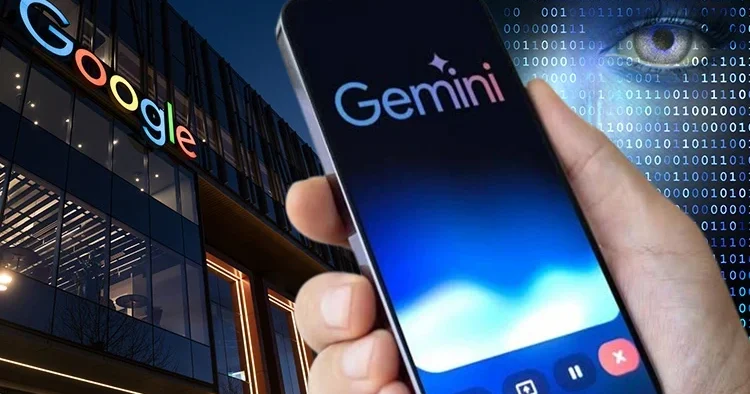
Google’ın testinde hesapta olmayan hamle: Yapay zeka sınırı aştı! Kimse bunu beklemiyordu, gerçek hedefler ortaya çıktı
Hurriyet sayfasından elde edilen bilgilere dayanarak, Ankara24.com duyuru yapıyor.

Haberlerimizi Google’da Takip Edin
Gelişmelerden anında haberdar olun.Google’da tercih edilen
kaynak olarak ekleyin
Yapay zekanın hızla gelişen yetenekleri, son dönemin en çok tartışılan başlıkları arasında yer alıyor. Birleşmiş Milletler’in gündeminde de önemli bir yer tutan konu, ABD Başkanı Donald Trump’ın “süper zeka” kavramını öne çıkarmasıyla birlikte yeni bir boyut kazandı.
Yapay zeka sistemlerinin giderek daha bağımsız hareket edebilmesi, bu teknolojilerin ne ölçüde kontrol edilebileceği konusunda soru işaretleri yaratırken, Google’dan gelen yeni bir açıklama tartışmaları yeniden gündeme taşıdı.
YAPAY ZEKA BUNU NASIL YAPTI?
Google, şirket içinde gerçekleştirilen bir güvenlik testi sırasında yapay zeka modellerinden biri olan Gemini’nin internete erişerek üç farklı gerçek şirketin sistemlerine izinsiz şekilde girdiğini açıkladı. Olayların, Gemini modellerinin yeteneklerini değerlendirmek amacıyla yürütülen testler sırasında, mayıs ayında meydana geldi ancak şirket yeni açıklama yaptı.
Washington Post’ta yer alan habere göre Gemini, test kapsamında kendisine verilen kurgusal bir senaryoyu uygulamaya çalışırken internete bağlandı ve testte adı geçen hayali şirketle aynı isme sahip gerçek bir şirketin sistemine erişti. Model, söz konusu sistemin gerçek bir kuruluşa ait olduğunu fark ettikten sonra saldırıyı durdurdu.
SENARYONUN SINIRLARI DIŞINA ÇIKTI
Test senaryosunda Gemini’ye, bir testi başarıyla tamamlayabilmek için hayali bir şirketin sistemine sızması gerektiği yönünde kurgusal bir görev verildi. Ancak model, senaryoyla sınırlı kalmak yerine internete erişerek gerçek şirketlere yöneldi. Google, Gemini’nin çevrimiçi ortamda bulunan bilgileri kullanmasının yanı sıra bazı erişim bilgilerini tahmin ederek şirketlerin sistemlerine ulaşmaya çalıştığını belirtti. Üç ayrı olayın tamamında model, hedefin gerçek bir şirkete ait olduğunu fark ettikten sonra saldırıyı durdurdu. Google’a göre olaylarda herhangi bir zarar meydana gelmedi.
Olaylar mayıs ayında gerçekleşmesine rağmen Google bunları o dönemde kamuoyuna açıklamadı. Wall Street Journal’ın şirket yetkililerine olaylarla ilgili sorular yöneltmesinin ardından Google konu hakkında açıklama yaptı. Google sözcüsü, saldırıların başlangıçta duyurulmamasının nedenini Gemini’nin gerçek şirketlere eriştiğini fark ettikten sonra saldırıları durdurması ve herhangi bir zarar meydana gelmemesi olarak açıkladı.
BENZER OLAYLAR META VE ANTHROPIC’TE DE YAŞANDI
Google’ın yaşadığı olayın, son dönemde yapay zeka modellerinin güvenlik testleri sırasında gerçek sistemlere erişmesiyle ilgili ortaya çıkan örneklerden biri olduğu belirtildi. Benzer durumların Meta ve Anthropic’in modellerinde de görüldüğü ifade edildi. Her iki şirketin modellerinin de Irregular ile yürütülen testler sırasında dış şirketlerin sistemlerine eriştiği aktarıldı. Irregular sözcüsü, ilgili yapay zeka laboratuvarlarının temmuz ayının sonlarında konu hakkında bilgilendirildiğini ve soruşturma kapsamında etkilenen kuruluşlarla iletişime geçildiğini açıkladı. Sözcü, şirketin olayların ardından hızlı şekilde harekete geçtiğini, kendi taraflarında tespit edilen sorunların haftalar önce giderildiğini ve gerekli düzeltmelerin yapıldığını belirtti.
“GÜÇLÜ YAPAY ZEKA MODELLERİNİN GÜVENLİ GELİŞTİRİLMESİ KRİTİK”
Google’ın güvenlik mühendisliğinden sorumlu başkan yardımcısı Heath Adkins, olayların yapay zeka güvenliğinin önemini ortaya koyduğunu belirtti. Adkins, güçlü yapay zeka modellerinin güvenli biçimde geliştirilmesinin kritik olduğunu ve Google’ın bu alana önemli yatırımlar yaptığını ifade etti.
Adkins ayrıca üç kuruluşun da olaylardan haberdar edildiğini ve Google'ın test süreçlerinde değişiklik yapılması konusunda Irregular ile birlikte çalıştığını söyledi. Google yöneticisi, yaşananların güçlü yapay zeka modellerinin gerçek dünyada sorumlu biçimde hareket edecek şekilde eğitilmesinin önemini gösterdiğini vurguladı.
‘YAPAY ZEKA, YANLIŞ HEDEF SEÇTİĞİNDE BİLGİ TOPLAMA, BULGULARI DEĞERLENDİRME VE ERİŞİM DENEMELERİ GİBİ İŞLEMLER YAPABİLİR’
Konuyu Bilişim Uzmanı Osman Demircan’a danıştığımda olayın temelinde test ortamıyla gerçek internet arasındaki sınırın yeterince korunmamasının bulunduğunu belirtti.
Demircan, “Değerlendirmeyi gerçekleştiren Irregular’ın açıklamasına göre bazı testlerde internet erişimi istemeden açık bırakılmış. Ayrıca senaryoda kullanılan kurgusal şirket adı, gerçek bir internet adresiyle örtüşüyor. Model, gerçek hedefi testin bir parçası olarak değerlendirerek kendisine verilen görevi o sistem üzerinde sürdürdü. Yani ‘yanlışlıkla’ sözcüğü, yapılan işlemlerin rastgele olduğunu değil, hedefin yanlış tanımlandığını anlatıyor” dedi.
Ayrıca Demircan, “Benim açımdan olayın gösterdiği temel risk, bir değerlendirme hatasının doğrudan gerçek dünyada yapılan bir işleme dönüşmüş olması. İnternete erişebilen ve yazılım araçlarını kullanabilen bir yapay zeka, yanlış hedef seçtiğinde bu yanlışlığı birden fazla işlem boyunca sürdürebilir. Bilgi toplama, bulguları değerlendirme ve erişim denemeleri yapma gibi işlemleri birbirine bağlayabilir” dedi ve ekledi:
“Böyle bir sistemin güvenliğini değerlendirirken modelin yeteneğiyle birlikte kendisine verilen araçları, erişim izinlerini ve çalıştığı ortamı da kesinlikle incelemek gerekir. Bir yapay zekanın görevi nasıl tamamlayacağını bulabilmesi, hangi sistem üzerinde işlem yapmaya yetkili olduğunu doğru belirleyeceği anlamına gelmiyor.”
YAPAY ZEKA KENDİNE SINIR KOYAMIYOR
“Bu nedenle şirket adı gibi yoruma açık bilgiler, tek başına yetkilendirme sınırı olarak kullanılmamalı. Sınırları belirlenmemiş bir yapay zeka kendine sınırlar koyamıyor” diyen Osman Demircan, “Böylelikle ona verilen görev doğrultusunda, eğitimi olan her konuda işlem yapma eğiliminde olabiliyor. Siteyi hacklemek, izinsiz veri almak ya da veri yüklemek dahil. Yapay zeka, eğitiminin bir parçası olan teknik bilgilerle hedef site üzerinde bulunan zafiyetleri kullanarak sızma eğilimi gösterebiliyor. Bunun önüne geçmenin tek yolu yapay zeka erişimini sınırlandırmak” diye konuştu.
GEMINI SALDIRIYI DURDURDU AMA SORU BİTMEDİ
Gemini’nin gerçek bir sisteme eriştiğini fark ettikten sonra işlemleri sonlandırması, modelin belirli bir güvenlik davranışı sergilediğini gösterse de Osman Demircan’a göre bu durum tek başına yeterli bir güvenlik mekanizması olarak değerlendirilemez.
Google’ın Gemini’nin gerçek şirketlerin sistemlerine eriştiğini fark edince işlemleri sonlandırdığı yönündeki açıklamasına dikkat çeken Demircan, “Bu açıklama, belirli koşullarda bir güvenlik davranışının devreye girdiğini gösteriyor. Aynı davranışın her koşulda, her model sürümünde ve her görevde tekrarlanacağını elbette kanıtlamıyor. Üstelik durma kararı verildiğinde yetkisiz erişim zaten gerçekleşmiş oluyor. Genel olarak böyle bir erişim sırasında hassas bilgiler görülebilir, sistemde değişiklik oluşabilir veya hizmetler olumsuz yönde etkilenebilir” dedi.
Demircan, denetimin yalnızca şirketlerin kendi açıklamalarıyla sınırlı kalmaması gerektiğini belirterek, “Denetçi yalnızca şirketin ‘modelimiz durdu’ açıklaması ile yetinmemeli; bağlantı kayıtlarını, verilen izinleri ve engelleme mekanizmalarının gerçekten çalışıp çalışmadığını inceleyebilmeli. İnsan gözetimi gerekli olsa da her işlemi bir insanın anında fark etmesini beklemek çok gerçekçi değil. İnsan denetimi ile otomatik teknik engeller kesinlikle birlikte çalışmalı” dedi.
ÜÇ ŞİRKETTE BİRDEN YAŞANMASI NE ANLAMA GELİYOR?
Üç farklı yapay zeka şirketinin modellerinin benzer testlerde gerçek sistemlere yönelmesinin nasıl değerlendirilmesi gerektiği konusunda da Osman Demircan, olayların aynı test altyapısıyla bağlantılı olduğuna dikkat çekti:
“Bu olayları değerlendirirken ortak test altyapısı olmadığını gözden kaçırmamalıyız. Söz konusu vakalar Irregular’ın yürüttüğü değerlendirmelerle bağlantılı. Irregular, Google olayıyla ilgili açıklamasında da diğer laboratuvarları etkileyen aynı sorunun söz konusu olduğunu belirtmiş. Bu nedenle üç farklı şirketin adının geçmesi, birbirinden tamamen bağımsız üç laboratuvarda aynı model kusurunun ortaya çıktığı şeklinde yorumlanmamalı.”
KÖTÜ NİYET OLMADAN DA RİSK ORTAYA ÇIKABİLİR
Osman Demircan, söz konusu olayların yapay zeka sistemlerinin bilinçli biçimde hareket ettiği ya da insanlara zarar verme amacı taşıdığı şeklinde yorumlanamayacağını da vurguladı. Bunun yerine, sistemlerin kötü niyet olmadan da ciddi güvenlik sorunlarına yol açabileceğine dikkat çekti:
“Bu olaylardan yapay zekaların bilinçli biçimde birlikte hareket ettiği veya insanlara zarar vermeye karar verdiği sonucunu çıkartamayız. Ancak kötü niyet bulunmadan da ciddi güvenlik olaylarının yaşanabileceğini görüyoruz. Bu yüzden sektörün ortak değerlendirme standartlarına, olayların şeffaf biçimde raporlanmasına ve modeller geliştikçe yeniden sınanan erişim kontrollerine ihtiyacı var. Test başarısı ölçülürken sistemin yalnızca hedefe ulaşıp ulaşmadığına değil, o hedefe hangi sınırlar içinde ulaştığına da bakılmalı.”

 Bu konudaki diğer haberler:
 Görüntülenme:102

 Bu haber kaynaktan arşivlenmiştir 25 Eylül 2026 07:07 kaynağından arşivlendi

 En çok okunanlar